O DNS ajuda a encontrar o endereço de um site ou aplicação a partir de seu nome. Uma CDN distribui conteúdo por uma rede de servidores para entregá-lo aos usuários com menor latência.
Na AWS, o Amazon Route 53 oferece serviços de DNS, e o Amazon CloudFront atua como uma CDN.
Amazon Route 53
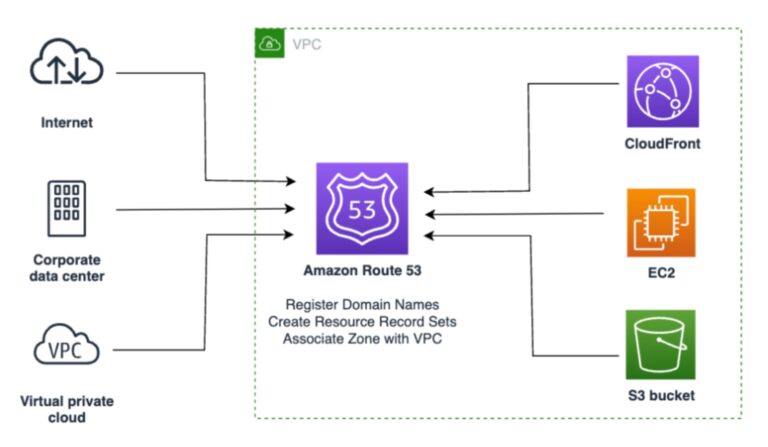
O Amazon Route 53 é um serviço de DNS altamente disponível e escalável. Ele possui três funções principais:
- Registro de domínio: permite registrar nomes, como
example.com. - Roteamento DNS: responde às consultas que associam nomes aos endereços dos recursos.
- Verificações de integridade: ajudam a identificar se os recursos estão disponíveis.
Essas funções podem ser utilizadas em conjunto ou separadamente. Por exemplo, você pode registrar um domínio em outro provedor e utilizar o Route 53 como serviço de DNS.
Verificações de integridade e failover
As verificações de integridade, também chamadas de health checks, podem monitorar a disponibilidade de um recurso, como um servidor web.
Com o failover DNS configurado, o Route 53 pode responder às consultas com o endereço de um recurso saudável quando o recurso principal apresenta uma falha.
Por exemplo, uma aplicação pode ter um ambiente principal e outro de reserva para atender os usuários em caso de indisponibilidade.
Políticas de roteamento
As políticas de roteamento determinam como o Route 53 responde às consultas DNS.
| Política | Principal utilização |
|---|---|
| Simples | Roteamento básico, normalmente para um único recurso. |
| Failover | Utiliza um recurso principal e outro de reserva, conforme a integridade configurada. |
| Geolocalização | Escolhe o recurso conforme a localização geográfica dos usuários. |
| Geoproximidade | Considera a localização dos recursos e permite ajustar a área geográfica atendida. |
| Latência | Escolhe a Região da AWS que oferece a menor latência entre as opções configuradas. |
| Baseada em IP | Escolhe o recurso com base em intervalos de endereços IP associados às consultas DNS. |
| Resposta multivalor | Retorna até oito registros e pode utilizar verificações de integridade. |
| Ponderada | Distribui as respostas entre recursos de acordo com os pesos definidos. |
Por exemplo, a política ponderada pode ajudar em uma migração gradual, enquanto a política de latência pode atender usuários por diferentes Regiões.
A resposta multivalor pode ajudar na disponibilidade, mas não substitui um balanceador de carga.
Amazon CloudFront
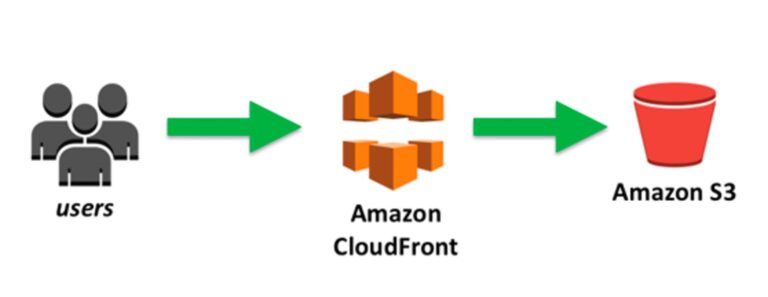
O Amazon CloudFront é uma rede de entrega de conteúdo, ou CDN. Ele acelera a entrega de conteúdo, como páginas, imagens, vídeos e respostas de aplicações.
O serviço utiliza uma rede global de locais de borda, também chamados de edge locations.
As solicitações são direcionadas ao local de borda que oferece a menor latência. Isso não significa necessariamente o local geograficamente mais próximo.
Latência é o atraso na comunicação. Quanto menor esse atraso, mais rapidamente o usuário pode começar a receber o conteúdo.
Origens e distribuições
Uma origem é o recurso do qual o CloudFront obtém o conteúdo. Alguns exemplos são:
- Um bucket do Amazon S3.
- Um Application Load Balancer.
- Um servidor web em uma instância Amazon EC2.
- Um servidor web hospedado fora da AWS.
Uma distribuição reúne as configurações de entrega do CloudFront, como as origens utilizadas e o comportamento do cache.
Como funciona o cache
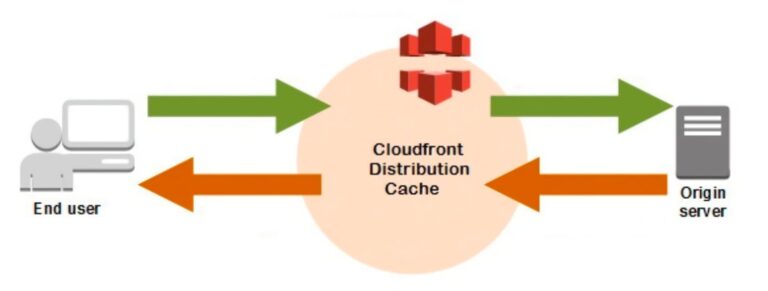
O cache armazena cópias do conteúdo para atender novas solicitações com mais rapidez.
- O usuário solicita um arquivo, como uma imagem.
- O CloudFront verifica se existe uma cópia válida no cache.
- Se houver, entrega essa cópia ao usuário.
- Se não houver, obtém o arquivo da origem e pode armazená-lo em cache, conforme a configuração.
Isso reduz a necessidade de consultar a origem a cada acesso. O CloudFront também entrega conteúdo dinâmico, mesmo quando a resposta não é armazenada em cache.
Caches regionais de borda
O CloudFront também utiliza caches regionais de borda, que possuem maior capacidade de armazenamento de conteúdo.
Eles funcionam como uma camada intermediária em muitos acessos, reduzindo as consultas à origem quando um arquivo não está no cache do local de borda.
Proteção das aplicações
O AWS Shield Standard oferece proteção automática contra ataques de negação de serviço distribuída, chamados de DDoS, sem cobrança adicional.
O CloudFront também pode utilizar o AWS WAF para filtrar solicitações de acordo com regras de proteção da aplicação.
Diferenças entre Route 53 e CloudFront
| Serviço | Principal função | Exemplo |
|---|---|---|
| Amazon Route 53 | Registrar nomes e responder a consultas DNS. | Associar o nome de um site ao endereço de sua distribuição CloudFront. |
| Amazon CloudFront | Distribuir conteúdo pela rede global de borda. | Entregar imagens de um bucket S3 com menor latência. |
Lembre-se: Route 53 ajuda a localizar o destino pelo nome. CloudFront entrega o conteúdo. Os dois serviços podem trabalhar juntos.