Os serviços de computação da AWS permitem executar aplicações em servidores, contêineres ou funções, conforme o nível de controle e gerenciamento necessário.
Amazon EC2
O Amazon Elastic Compute Cloud (Amazon EC2) oferece capacidade de computação na nuvem. Uma instância EC2 é um servidor que você configura para executar suas aplicações.
Você escolhe o tipo da instância, o sistema operacional, o armazenamento e as configurações de rede. Existem opções para Linux e Windows. O macOS está disponível por meio de instâncias EC2 Mac em hosts dedicados.
Nas instâncias EC2 que você administra, a AWS cuida da infraestrutura física, enquanto você é responsável pelo sistema operacional, pelas atualizações, pelas aplicações e pelas configurações de acesso.
Principais características
- Flexibilidade: diferentes combinações de processamento, memória, armazenamento e rede.
- Controle: acesso administrativo ao sistema operacional e às configurações da instância.
- Integração: pode trabalhar com serviços como S3, RDS, CloudWatch, Elastic Load Balancing e EC2 Auto Scaling.
- Elasticidade: a quantidade de instâncias pode aumentar ou diminuir conforme a demanda, utilizando o EC2 Auto Scaling.
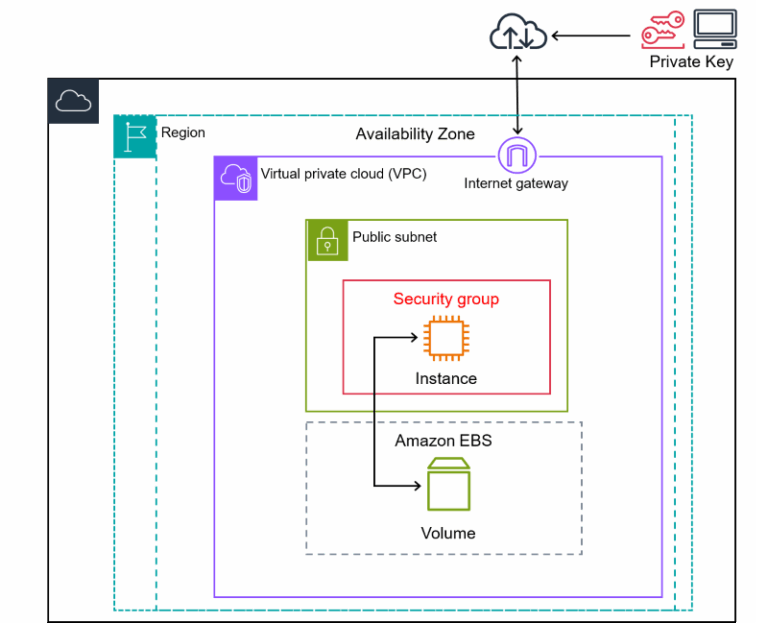
As instâncias são executadas em uma Amazon VPC. Os grupos de segurança controlam o tráfego permitido para as instâncias e a partir delas.
O Amazon EBS fornece armazenamento persistente. Já o EC2 Instance Store é armazenamento temporário: seus dados são perdidos quando a instância é parada, hibernada ou encerrada.
Amazon Machine Image (AMI)
Uma AMI é uma imagem usada para iniciar uma instância EC2. Ela fornece o sistema operacional e pode incluir aplicações e configurações já preparadas.
Você pode utilizar imagens da AWS, imagens públicas ou compartilhadas, imagens do AWS Marketplace e imagens criadas por você. As imagens do Marketplace podem ter cobrança de software, conforme a oferta.
Uma mesma AMI pode ser utilizada para criar várias instâncias com a mesma configuração inicial. A AMI precisa ser compatível com o tipo de instância e a arquitetura de processador escolhidos.
Dados do usuário e metadados
Dados do usuário (user data) são informações fornecidas à instância, como scripts para instalar aplicações ou realizar configurações após sua inicialização.
Metadados são informações sobre a própria instância, como seu identificador e dados de rede. Eles podem ser consultados pelo serviço de metadados da instância (IMDS).
Dados do usuário não devem ser utilizados para guardar senhas ou chaves de acesso permanentes.
Tipos de instância
O tipo de instância determina a combinação de CPU, memória, armazenamento e capacidade de rede. A escolha depende do que a aplicação mais precisa.
| Categoria | Exemplos de famílias | Uso comum |
|---|---|---|
| Uso geral | M e T | Servidores web, aplicações e ambientes de desenvolvimento. |
| Otimizada para computação | C | Processamento em lote e aplicações que exigem muita CPU. |
| Otimizada para memória | R e X | Bancos de dados em memória e aplicações com grande consumo de RAM. |
| Otimizada para armazenamento | I e D | Cargas que precisam de alto desempenho ou grande capacidade de armazenamento local. |
| Computação acelerada | G, P e F | Gráficos, inteligência artificial e processamento com aceleradores, como GPUs e FPGAs. |
| Computação de alto desempenho | Hpc | Simulações e cálculos científicos de grande escala. |
As instâncias da família T oferecem um nível básico de CPU e utilizam créditos para aumentar temporariamente o processamento. Isso pode atender aplicações com picos ocasionais de uso.
Opções de compra
O EC2 oferece diferentes opções para atender ao padrão de uso da aplicação:
- Sob demanda: uso sem compromisso de longo prazo.
- Instâncias reservadas e Savings Plans: descontos associados a compromissos de contratação.
- Spot: capacidade ociosa com desconto, indicada para trabalhos que toleram interrupções.
Os compromissos, as reservas de capacidade e as diferenças de cobrança estão no artigo de preço e faturamento.
Host dedicado e instância dedicada
Um host dedicado (Dedicated Host) é um servidor físico dedicado ao seu uso. Oferece visibilidade do hardware e controle sobre a colocação das instâncias, sendo útil para determinados requisitos de licenciamento.
Uma instância dedicada (Dedicated Instance) também utiliza hardware dedicado a uma única conta, mas não oferece o mesmo controle sobre o servidor físico. Pode compartilhar esse hardware com outras instâncias da mesma conta.
Contêineres
Um contêiner reúne a aplicação e suas dependências em um pacote. Isso facilita executar a aplicação de forma consistente em diferentes ambientes.
Na AWS, há serviços para organizar a execução dos contêineres, fornecer capacidade de computação e armazenar suas imagens.
Amazon ECS
O Amazon Elastic Container Service (Amazon ECS) é um serviço de orquestração de contêineres. Ele ajuda a implantar, executar e escalar aplicações em contêineres.
Entre as opções de capacidade estão:
- Instâncias EC2 administradas por você: você escolhe e mantém as máquinas que executam os contêineres.
- AWS Fargate: executa os contêineres sem que você gerencie os servidores.
- ECS Managed Instances: permite utilizar instâncias EC2 com provisionamento, atualizações e manutenção da infraestrutura gerenciados pela AWS.
Independentemente da opção escolhida, você continua responsável pelas imagens, pelo código da aplicação e pelas permissões e configurações que define.
Amazon EKS
O Amazon Elastic Kubernetes Service (Amazon EKS) é o serviço gerenciado da AWS para executar aplicações com Kubernetes.
A AWS gerencia o plano de controle, que coordena o cluster. O gerenciamento da infraestrutura que executa as aplicações depende da opção escolhida. O EKS Auto Mode, por exemplo, automatiza o provisionamento e a manutenção dessa infraestrutura.
Você continua responsável pelas aplicações, pelos dados e pelas configurações de acesso do ambiente.
AWS Fargate
O AWS Fargate fornece computação sem servidor para contêineres e pode ser utilizado com ECS ou EKS.
Você define os recursos necessários para a aplicação, como CPU e memória. A AWS administra os servidores subjacentes. No ECS, isso permite executar tarefas sem provisionar e manter um grupo de instâncias EC2.
Amazon ECR
O Amazon Elastic Container Registry (Amazon ECR) armazena e gerencia imagens de contêineres. Essas imagens podem ser utilizadas para executar aplicações no ECS, no EKS e em outros ambientes compatíveis.
Comparação dos serviços de contêineres
| Serviço | Principal finalidade |
|---|---|
| Amazon ECS | Orquestrar aplicações em contêineres com o serviço da AWS. |
| Amazon EKS | Executar aplicações em contêineres utilizando Kubernetes. |
| AWS Fargate | Fornecer capacidade de computação para contêineres sem gerenciamento de servidores. |
| Amazon ECR | Armazenar e gerenciar imagens de contêineres. |
AWS Lambda
O AWS Lambda é um serviço de computação sem servidor. Com suas funções, você pode executar código em resposta a eventos ou chamadas de API, sem provisionar servidores.
Por exemplo, o envio de uma imagem para o S3 pode acionar uma função para criar uma versão menor desse arquivo.
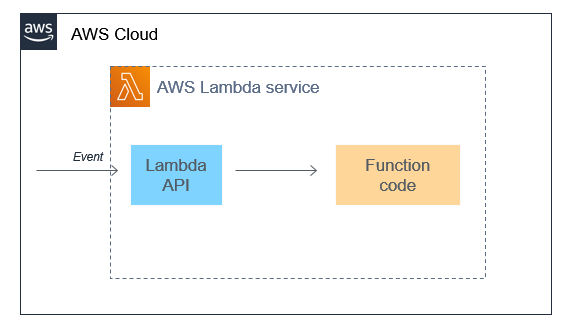
A AWS gerencia a infraestrutura de execução e ajusta a capacidade conforme as solicitações e os limites do serviço. Você continua responsável pelo código, pelas dependências e pelas permissões da função.
A cobrança do Lambda é explicada no artigo de preço e faturamento.
Casos de uso comuns incluem processamento de arquivos, automação de tarefas e APIs de aplicações web ou móveis.
Amazon Lightsail
O Amazon Lightsail simplifica a criação de sites e aplicações com uma interface de gerenciamento e planos de preço previsível.
Os planos de instâncias combinam processamento, memória, armazenamento e uma franquia de transferência de dados. É possível iniciar uma máquina com um sistema operacional ou uma aplicação pré-configurada, como WordPress.
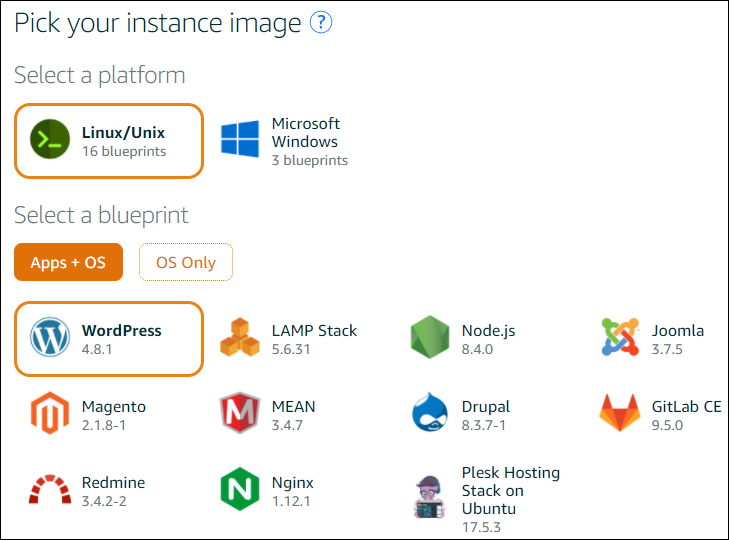
Você é responsável por atualizar o sistema operacional e as aplicações das instâncias criadas. O Lightsail não aplica essas atualizações automaticamente após a criação da instância.
O serviço também oferece opções como bancos de dados gerenciados, contêineres, balanceadores de carga e distribuições de conteúdo. Os bancos de dados gerenciados incluem tarefas de manutenção realizadas pela AWS.
Os planos de instâncias são cobrados por hora, até o valor máximo mensal do plano. Recursos adicionais e uso além das franquias podem gerar cobranças separadas.
AWS Elastic Beanstalk
O AWS Elastic Beanstalk facilita a implantação e o gerenciamento de aplicações web. Você fornece o código ou uma imagem de contêiner e configura o ambiente de execução.
O serviço automatiza tarefas como provisionamento de recursos, balanceamento de carga, monitoramento de integridade e escalabilidade.
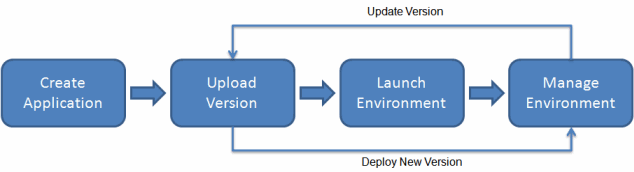
Há suporte a plataformas como Java, .NET, Node.js, PHP, Python, Ruby, Go e Docker. No modo Standard, as aplicações são executadas em EC2. O modo Cluster utiliza EKS.
Você continua responsável pelo código da aplicação e pode ajustar as configurações do ambiente conforme suas necessidades.
AWS Batch
O AWS Batch organiza e executa trabalhos de computação em lote. É útil para atividades como processar grandes conjuntos de arquivos, executar simulações e realizar análises de dados.
Você envia os trabalhos para uma fila e informa seus requisitos. O Batch coordena a execução e ajusta a capacidade computacional conforme a demanda.
Ele pode utilizar opções como instâncias EC2 e recursos do Fargate. Instâncias Spot também podem reduzir o custo de trabalhos que toleram interrupções.
Referências
- Amazon EC2 e tipos de instância
- Instâncias EC2 Mac
- Amazon Machine Images
- Dados do usuário e metadados da instância
- Opções de compra do EC2, reservas regionais e zonais e instâncias Spot
- Tipos de Savings Plans
- Hosts dedicados e instâncias dedicadas
- Amazon ECS
- Amazon EKS
- Fargate com ECS e Fargate com EKS
- Amazon ECR
- AWS Lambda
- Amazon Lightsail, gerenciamento de atualizações e planos de instâncias
- AWS Elastic Beanstalk
- AWS Batch