O AWS Identity and Access Management (IAM) ajuda a controlar o acesso aos recursos da AWS. Ele permite definir quem pode acessar esses recursos e quais ações pode realizar.
- Autenticação: confirma a identidade de quem está tentando acessar.
- Autorização: verifica se essa identidade tem permissão para realizar uma ação.
Por exemplo, uma pessoa pode conseguir entrar no console da AWS e, mesmo assim, não ter permissão para criar uma instância EC2.
O IAM é um serviço de alcance global. Seus usuários, grupos, funções e políticas não precisam ser recriados quando você utiliza outra Região da mesma conta.
O gerenciamento de identidades e permissões do IAM não tem cobrança adicional. Os recursos acessados, como EC2 e S3, seguem suas próprias regras de cobrança. Alguns recursos do IAM Access Analyzer também possuem cobrança.
Usuário raiz da conta AWS
O usuário raiz é a identidade original de uma conta AWS. Em uma conta criada diretamente por você, o acesso utiliza o endereço de e-mail e a senha definidos no cadastro.
Essa identidade possui acesso amplo e deve ser utilizada apenas para tarefas que exigem suas permissões. Para o trabalho diário, utilize outra identidade com as permissões necessárias, preferencialmente por meio do IAM Identity Center.
- Proteja o acesso do usuário raiz com MFA.
- Não compartilhe suas credenciais.
- Não crie chaves de acesso para o usuário raiz.
O acesso ao faturamento também pode ser delegado a outras identidades. Portanto, consultar custos não significa que você precisa utilizar o usuário raiz.
Usuários IAM
Um usuário IAM é uma identidade criada dentro de uma conta AWS. Ele pode representar uma pessoa ou uma aplicação que precisa acessar recursos.
Um usuário pode utilizar credenciais para acesso ao console, acesso programático ou ambos, conforme sua configuração. A senha não é obrigatória para todo usuário IAM.
Um usuário recém-criado não recebe permissões automaticamente. O que ele pode fazer depende das políticas aplicáveis.
A AWS recomenda credenciais temporárias para pessoas e aplicações. Usuários IAM com credenciais de longa duração ficam reservados para situações em que as alternativas recomendadas não atendem à necessidade.
Grupos de usuários IAM
Um grupo IAM reúne usuários que precisam de permissões semelhantes. Ao anexar uma política ao grupo, essas permissões se aplicam aos usuários que fazem parte dele.
Por exemplo, um grupo chamado Desenvolvedores pode receber permissões para os recursos utilizados pela equipe.
- Um usuário pode pertencer a mais de um grupo.
- Um grupo contém usuários, não outros grupos.
- Grupos IAM não são usados para fazer login nem para reunir funções IAM.
Funções IAM
Uma função IAM (role) é uma identidade com permissões que pode ser assumida por usuários, aplicações ou serviços autorizados.
Ela não possui uma senha ou chaves de acesso permanentes próprias. Quando uma identidade assume a função, recebe credenciais temporárias para aquela sessão.
Funções são utilizadas, por exemplo, para uma aplicação no EC2 acessar o S3, para usuários federados acessarem a AWS ou para conceder acesso entre contas.
Uma função utiliza dois tipos de política com finalidades diferentes:
- Política de confiança: define quem pode assumir a função.
- Política de permissões: define quais ações a sessão da função pode realizar e em quais recursos.
Políticas de permissões
Uma política é um documento que define permissões. As políticas IAM normalmente são escritas em JSON.
- Políticas baseadas em identidade: são anexadas a usuários, grupos ou funções.
- Políticas baseadas em recurso: são associadas a recursos que oferecem esse suporte, como uma política de bucket do S3.
As políticas baseadas em identidade podem ser gerenciadas pela AWS, gerenciadas por você ou embutidas em uma única identidade. Políticas gerenciadas podem ser reutilizadas em várias identidades.
Principais elementos de uma política
- Effect: indica se a declaração permite (
Allow) ou nega (Deny) uma ação. - Action: indica a ação, como ler um objeto no S3.
- Resource: indica os recursos aos quais a declaração se aplica.
- Condition: elemento opcional que define condições para a declaração ser aplicada.
Um ARN (Amazon Resource Name) identifica um recurso da AWS. Ele pode ser usado para limitar uma política a um recurso específico, como um bucket ou uma função.
Como as permissões são avaliadas
Para usuários e funções IAM, o acesso é negado por padrão. É necessário existir uma permissão aplicável para autorizar a ação, respeitando os demais controles de acesso.
Uma negação explícita tem prioridade sobre uma permissão. Se uma política permite excluir um objeto, mas outra política aplicável nega essa mesma ação, a exclusão é bloqueada.
Os tipos de política são avaliados em conjunto. Permissões concedidas por algumas políticas podem se combinar, enquanto outros controles podem limitar o acesso.
O princípio do menor privilégio consiste em conceder apenas as ações e os recursos necessários para realizar uma tarefa.
Diferença entre usuário, grupo, função e política
| Componente | Finalidade | Exemplo |
|---|---|---|
| Usuário IAM | Identidade criada em uma conta, com credenciais conforme a necessidade. | Uma ferramenta que exige uma chave de acesso de longa duração. |
| Grupo IAM | Organizar usuários e atribuir permissões em conjunto. | Grupo Desenvolvedores com permissões comuns à equipe. |
| Função IAM | Permitir que identidades autorizadas obtenham credenciais temporárias. | Função utilizada por uma aplicação no EC2 para acessar o S3. |
| Política | Definir permissões e condições de acesso. | Permitir a leitura de objetos de um bucket específico. |
Funções IAM com instâncias EC2
Uma aplicação em uma instância EC2 pode utilizar uma função IAM para acessar outros serviços da AWS. Assim, você evita colocar chaves de acesso permanentes no código ou na instância.
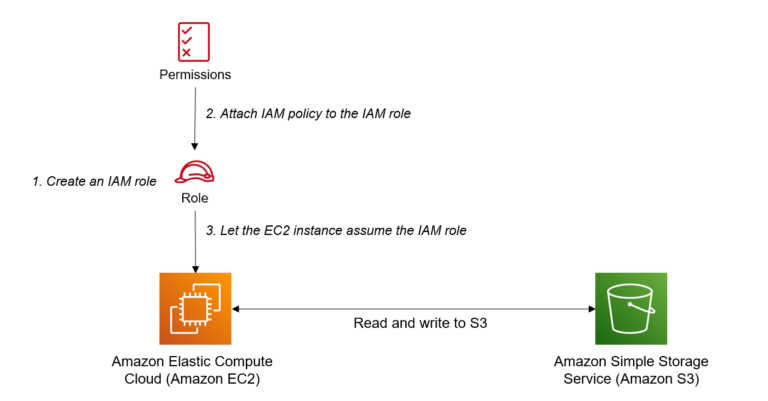
No exemplo da imagem:
- Crie uma função que permita ao serviço EC2 assumi-la.
- Anexe uma política com as ações necessárias no bucket desejado.
- Associe a função à instância, por meio de um perfil de instância.
- A aplicação utiliza as credenciais temporárias da função para acessar o S3.
Se a aplicação precisa ler e gravar objetos em um bucket, limite as permissões a essas ações e a esse bucket. O acesso total a todos os recursos do S3 não é necessário para esse exemplo.
Credenciais de acesso
| Tipo | Uso | Características |
|---|---|---|
| Senha do usuário IAM | Acesso ao console, quando configurado. | Identifica o usuário junto com o nome de usuário e a conta. Pode ser protegida com MFA. |
| Chaves de acesso de longa duração | Assinar chamadas programáticas, como solicitações feitas pela CLI ou por SDKs. | Formadas por um ID de chave de acesso e uma chave de acesso secreta. Não são usadas para fazer login no console. |
| Credenciais temporárias | Acesso por sessões de funções e usuários federados. | Formadas por um ID de chave de acesso, uma chave secreta e um token de sessão. Possuem prazo de validade. |
A chave de acesso secreta de longa duração só pode ser consultada no momento da criação. Isso não significa que a chave só pode ser utilizada uma vez: ela continua funcionando enquanto estiver ativa e autorizada.
Se você perder a chave secreta, substitua o par de chaves. Nunca publique credenciais em repositórios, arquivos de aplicação ou materiais compartilhados.
Para usuários IAM com senha, uma política de senha pode definir requisitos como comprimento mínimo e complexidade.
AWS Security Token Service (AWS STS)
O AWS STS fornece credenciais temporárias para acessar recursos da AWS. Ele é utilizado em situações como assumir funções, federação de identidades e acesso entre contas.
As credenciais expiram ao final da sessão. Para continuar acessando os recursos, a aplicação ou o usuário precisa obter novas credenciais, desde que ainda tenha autorização.
Federação e IAM Identity Center
A federação de identidades permite que uma pessoa utilize uma identidade de outro sistema, como o diretório da empresa, para acessar a AWS. Isso evita criar um usuário IAM separado para cada pessoa.
O AWS IAM Identity Center centraliza o acesso de equipes a contas AWS e aplicações. Ele oferece um portal de acesso e permite usar identidades criadas no próprio serviço ou conectadas a um provedor externo.
A AWS recomenda o IAM Identity Center para o acesso das pessoas da organização, utilizando funções e credenciais temporárias.
Para cadastro e login de clientes em aplicações web ou móveis, o Amazon Cognito é uma opção específica para essa necessidade.
Autenticação de múltiplos fatores (MFA)
A MFA acrescenta uma verificação à autenticação. Além das credenciais de login, a pessoa precisa confirmar o acesso por outro fator.
A AWS oferece opções como aplicativos autenticadores, tokens físicos, chaves de segurança e passkeys. Portanto, MFA não se limita a um código de seis dígitos.
A AWS exige MFA para o acesso do usuário raiz. Para outras identidades, configure e exija MFA conforme o mecanismo de acesso. A AWS recomenda passkeys e chaves de segurança resistentes a phishing sempre que possível.
Proteger o usuário raiz com MFA não ativa automaticamente a MFA dos usuários IAM. Cada identidade possui sua própria configuração.
Revisão de permissões e boas práticas
O IAM Access Analyzer ajuda a identificar acessos externos, como recursos compartilhados com outras contas, e a validar políticas. Ele também oferece recursos para analisar acessos não utilizados e gerar políticas com base nas atividades registradas no CloudTrail.
- Utilize credenciais temporárias e funções sempre que possível.
- Conceda apenas as permissões necessárias.
- Exija MFA para proteger o acesso das pessoas.
- Revise e remova identidades, credenciais e permissões que não são mais utilizadas.
- Atualize chaves de longa duração quando necessário, como em caso de exposição ou mudança de responsáveis.
- Monitore as atividades da conta com o AWS CloudTrail.
Referências
- IAM: visão geral e cobrança
- IAM: alcance global e resiliência
- Usuário raiz da conta AWS
- Usuários IAM e credenciais
- Grupos de usuários IAM
- Funções IAM
- Políticas e permissões
- Elementos das políticas JSON
- Avaliação de permissões
- Nomes de recursos da Amazon (ARNs)
- Funções IAM para aplicações no EC2
- Chaves de acesso
- Credenciais temporárias e AWS STS
- AWS IAM Identity Center
- Amazon Cognito
- Autenticação de múltiplos fatores
- IAM Access Analyzer
- Boas práticas de segurança no IAM