Os serviços de redes da AWS permitem conectar recursos na nuvem, controlar o tráfego e integrar a infraestrutura da empresa com a AWS.
O Amazon VPC organiza a rede virtual. Outros componentes permitem acesso à internet, comunicação privada e conexões com redes externas.
Amazon Virtual Private Cloud (Amazon VPC)
Uma VPC é uma rede virtual logicamente isolada na AWS. Você define os intervalos de endereços IP, as sub-redes, as rotas e os controles de acesso.
Uma VPC pertence a uma Região e pode conter sub-redes em diferentes Zonas de Disponibilidade (AZs) dessa Região. Recursos como instâncias EC2 podem ser criados nessas sub-redes.
Os intervalos de endereços são representados por blocos CIDR, como 10.0.0.0/16. As sub-redes utilizam partes do intervalo da VPC. A rede também pode ser configurada para utilizar IPv6.
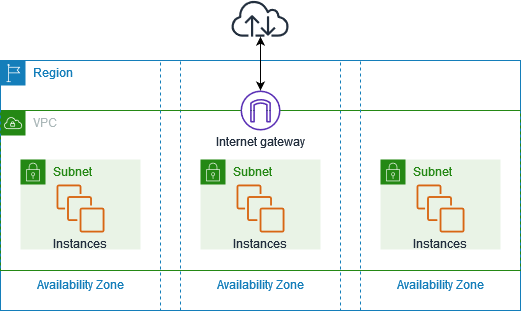
Por exemplo, uma aplicação pode utilizar sub-redes em duas AZs para reduzir o impacto de uma falha em uma delas.
Sub-redes
Uma sub-rede (subnet) é uma parte da rede da VPC. Cada sub-rede fica em uma única AZ e não se estende por várias AZs.
O tipo de sub-rede depende principalmente de suas rotas:
- Pública: possui uma rota direta para um Internet Gateway.
- Privada: não possui uma rota direta para um Internet Gateway. Pode utilizar outros caminhos, como NAT ou VPN, conforme a necessidade.
- Isolada: não possui rotas para destinos fora da própria VPC.
Uma sub-rede pública não torna todos os recursos acessíveis pela internet automaticamente. A comunicação também depende dos endereços IP e das regras de segurança.
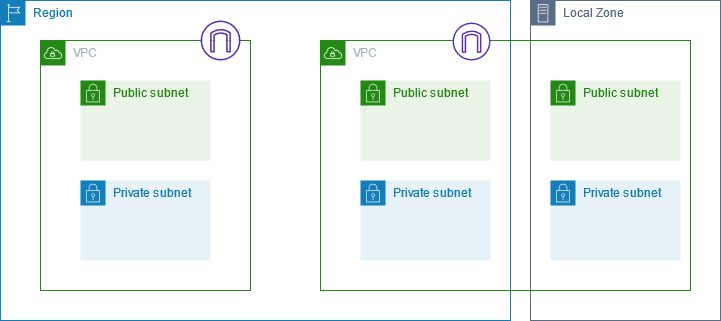
Uma VPC também pode utilizar sub-redes em Local Zones. Essas extensões da infraestrutura AWS aproximam recursos selecionados dos usuários para atender aplicações que precisam de baixa latência.
Tabelas de rotas
Uma tabela de rotas define para onde o tráfego deve ser enviado. Cada rota indica um destino e um componente que será utilizado para alcançá-lo.
Por exemplo, uma rota pode enviar o tráfego destinado à internet para um Internet Gateway ou para um NAT Gateway. Outra pode direcionar o tráfego da empresa para uma conexão VPN.
As rotas definem os caminhos da comunicação. Os grupos de segurança e as Network ACLs controlam o tráfego permitido nesses caminhos.
Internet Gateway
Um Internet Gateway permite a comunicação entre uma VPC e a internet, utilizando IPv4 ou IPv6.
Para uma instância EC2 se comunicar diretamente com a internet por IPv4, ela precisa de um endereço IPv4 público, uma rota para o Internet Gateway e regras de segurança que permitam o tráfego.
Um Elastic IP é um endereço IPv4 público estático que pode ser associado a recursos compatíveis.
NAT Gateway
Um NAT Gateway é um serviço gerenciado de tradução de endereços de rede. Um NAT Gateway público permite que recursos em sub-redes privadas iniciem conexões com a internet, sem receber conexões não solicitadas iniciadas pela internet.
Por exemplo, uma instância privada pode baixar atualizações de software sem precisar de um endereço IPv4 público próprio.
A AWS oferece NAT Gateways zonais, que operam em uma AZ, e regionais, que podem se expandir automaticamente para outras AZs conforme a presença dos recursos. O planejamento de disponibilidade depende da opção utilizada.
Uma instância NAT é uma alternativa baseada em EC2, mas exige que você administre o sistema operacional, a capacidade e a disponibilidade.
Gateway de internet somente de saída
O Egress-only Internet Gateway permite que recursos iniciem conexões IPv6 com a internet e recebam as respostas. Ele impede que a internet inicie novas conexões IPv6 com esses recursos.
Grupos de segurança e Network ACLs
Um grupo de segurança (Security Group) funciona como um firewall virtual para os recursos associados a ele, como instâncias EC2. Suas regras definem o tráfego permitido de entrada e de saída.
Uma Network ACL (NACL) controla o tráfego no nível da sub-rede. Ela pode permitir ou negar tráfego e serve como uma camada adicional de controle.
| Característica | Security Group | Network ACL |
|---|---|---|
| Aplicação | Recursos associados, como as interfaces de rede de instâncias EC2. | Tráfego que entra e sai das sub-redes associadas. |
| Regras | Permite tráfego. Não possui regras de negação explícita. | Permite ou nega tráfego. |
| Tráfego de resposta | Permitido automaticamente para conexões autorizadas. É stateful, ou seja, mantém o estado da conexão. | Precisa ser permitido pelas regras correspondentes. É stateless, ou seja, não mantém o estado da conexão. |
| Avaliação | As regras são consideradas em conjunto. | As regras são avaliadas em ordem numérica, da menor para a maior. A primeira correspondência determina o resultado. |
Se um grupo de segurança permite que uma instância envie uma solicitação, a resposta dessa conexão é aceita automaticamente. Com uma NACL, você também precisa permitir o tráfego de retorno.
Libere apenas as portas e origens necessárias. Por exemplo, o acesso administrativo de uma instância deve ser limitado às redes autorizadas.
Interfaces de rede e VPC Flow Logs
Uma interface de rede elástica (ENI) representa uma placa de rede virtual na VPC. Ela pode conter endereços IP e grupos de segurança e ser associada a uma instância EC2.
Os VPC Flow Logs registram informações sobre o tráfego IP das interfaces de rede. Eles ajudam a investigar problemas de comunicação e identificar tráfego aceito ou rejeitado.
Você pode configurar Flow Logs no nível de VPC, sub-rede ou interface de rede. Os registros podem ser enviados para Amazon CloudWatch Logs, Amazon S3 ou Amazon Data Firehose.
VPC Endpoints e AWS PrivateLink
Um VPC Endpoint permite acesso privado a serviços e recursos compatíveis, sem precisar enviar esse tráfego pela internet pública.
Dois tipos comuns são:
- Gateway Endpoint: utilizado para acesso ao Amazon S3 e ao DynamoDB por meio das tabelas de rotas. Não utiliza AWS PrivateLink.
- Interface Endpoint: utiliza interfaces de rede com endereços privados e o AWS PrivateLink para acessar serviços compatíveis.
O AWS PrivateLink permite conexões privadas com serviços e recursos, inclusive de outras VPCs, sem expô-los à internet pública.
VPC Peering e AWS Transit Gateway
O VPC Peering conecta duas VPCs para que seus recursos se comuniquem utilizando endereços privados. As VPCs podem estar na mesma conta ou em contas diferentes, na mesma Região ou em Regiões diferentes.
O AWS Transit Gateway funciona como um ponto central para conectar várias VPCs e redes da empresa. Ele simplifica a organização das conexões em ambientes com muitas redes.
Por exemplo, uma empresa pode conectar suas VPCs e a rede do escritório a um Transit Gateway, em vez de administrar diversas conexões individuais entre elas.
AWS Site-to-Site VPN
O AWS Site-to-Site VPN conecta a rede da empresa à AWS por túneis criptografados com IPsec. Um uso comum é estabelecer essa conexão pela internet.
Uma conexão Site-to-Site VPN possui dois túneis, que podem ser utilizados para aumentar a disponibilidade.
- Customer Gateway: recurso na AWS que representa as informações do dispositivo VPN do lado da empresa.
- Virtual Private Gateway: componente do lado AWS que pode ser associado a uma VPC.
- Transit Gateway: também pode receber conexões VPN e conectar várias redes.
AWS Client VPN
O AWS Client VPN permite que usuários individuais se conectem com segurança aos recursos da AWS e da empresa usando um cliente VPN.
Por exemplo, um funcionário em trabalho remoto pode acessar recursos privados autorizados. O Site-to-Site VPN conecta redes; o Client VPN atende o acesso dos usuários.
AWS Direct Connect
O AWS Direct Connect estabelece uma conexão de rede entre a infraestrutura da empresa e a AWS, utilizando um local do Direct Connect. O tráfego dessa conexão não depende do caminho pela internet pública.
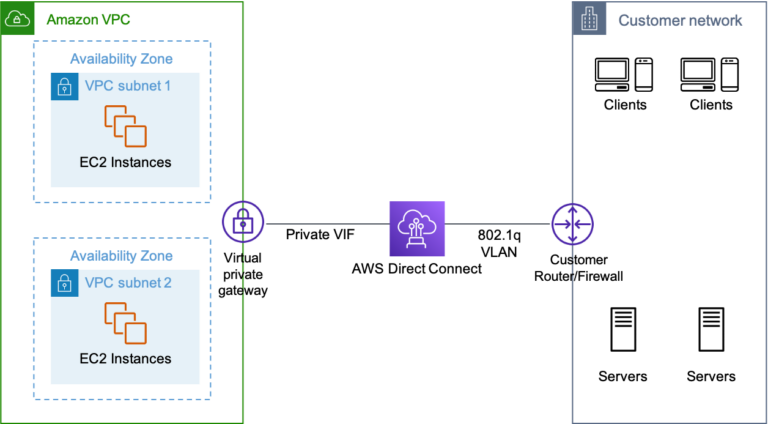
Esse serviço é utilizado quando a empresa precisa de conectividade privada e de um comportamento de rede mais previsível. Sua implantação depende da conectividade física e, conforme o caso, de provedores ou parceiros.
Interfaces virtuais permitem acesso à VPC ou a serviços públicos da AWS, como o S3, conforme o tipo configurado.
O Direct Connect não criptografa o tráfego por padrão. Quando a criptografia é necessária, ele pode ser combinado com uma VPN ou outras opções compatíveis.
Para maior disponibilidade, planeje conexões redundantes, considerando diferentes dispositivos e locais de conexão.
Site-to-Site VPN e Direct Connect
| Característica | Site-to-Site VPN pela internet | Direct Connect |
|---|---|---|
| Conexão | Túneis VPN pela internet pública. | Conectividade de rede por um local do Direct Connect. |
| Criptografia | Tráfego protegido com IPsec. | Não ocorre por padrão. Exige uma opção de criptografia adicional. |
| Implantação | Aproveita uma conexão de internet existente para estabelecer os túneis. | Depende de conectividade física e da disponibilidade de provedores ou parceiros. |
| Uso comum | Conectar a rede da empresa à AWS com túneis seguros. | Obter conectividade privada com comportamento de rede mais previsível. |
AWS Global Accelerator
O AWS Global Accelerator utiliza a rede global da AWS para melhorar o desempenho e a disponibilidade de aplicações acessadas por usuários de diferentes locais.
Ele oferece endereços IP estáticos como pontos de entrada para a aplicação. O tráfego entra pela rede de borda da AWS e segue pela infraestrutura global até os destinos configurados.
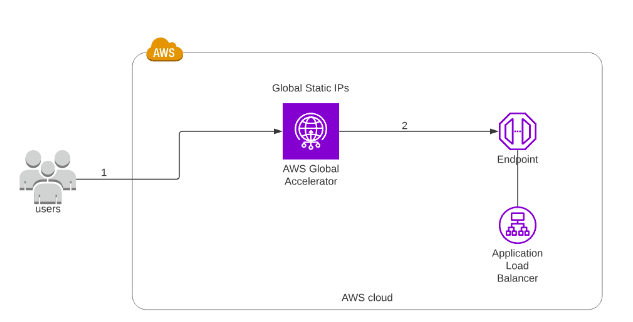
Em um acelerador padrão, os destinos podem ser Application Load Balancers, Network Load Balancers, instâncias EC2 ou Elastic IPs, em uma ou várias Regiões.
O serviço monitora a integridade dos destinos e pode direcionar novas conexões para destinos saudáveis. É utilizado para tráfego TCP e UDP, como em aplicações interativas e jogos.
AWS Outposts
O AWS Outposts estende infraestrutura e serviços da AWS para as instalações da empresa. Ele permite executar aplicações localmente utilizando ferramentas e interfaces conhecidas da AWS.
É utilizado quando a aplicação precisa de baixa latência para sistemas locais ou de processamento e armazenamento de determinados dados nas instalações da empresa.
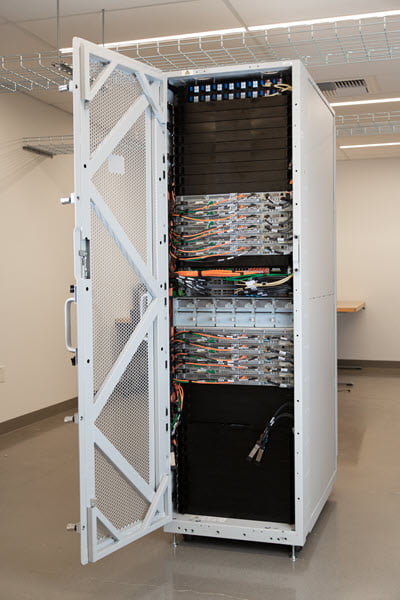
Nos Outposts racks, podem ser utilizados recursos como EC2, EBS e S3, além de outros serviços compatíveis. A disponibilidade varia conforme a configuração e a Região.
A AWS gerencia o hardware e a infraestrutura do Outposts. A empresa precisa fornecer as condições do local, como energia, espaço e conectividade, além de administrar suas aplicações.
Referências
- Amazon VPC: visão geral
- Sub-redes e tipos de conectividade
- AWS Local Zones
- Tabelas de rotas
- Internet Gateway
- NAT Gateway
- NAT Gateways regionais
- Instâncias NAT
- Egress-only Internet Gateway
- Grupos de segurança
- Network ACLs
- Comparação entre Security Groups e Network ACLs
- Interfaces de rede elásticas
- VPC Flow Logs e destinos dos registros
- VPC Endpoints e AWS PrivateLink
- VPC Peering
- AWS Transit Gateway
- AWS Site-to-Site VPN
- AWS Client VPN
- AWS Direct Connect
- Criptografia no Direct Connect
- Disponibilidade e redundância no Direct Connect
- AWS Global Accelerator
- Como o Global Accelerator funciona
- AWS Outposts racks