O modelo de responsabilidade compartilhada da AWS explica como as tarefas de segurança e conformidade são divididas entre a AWS e o cliente.
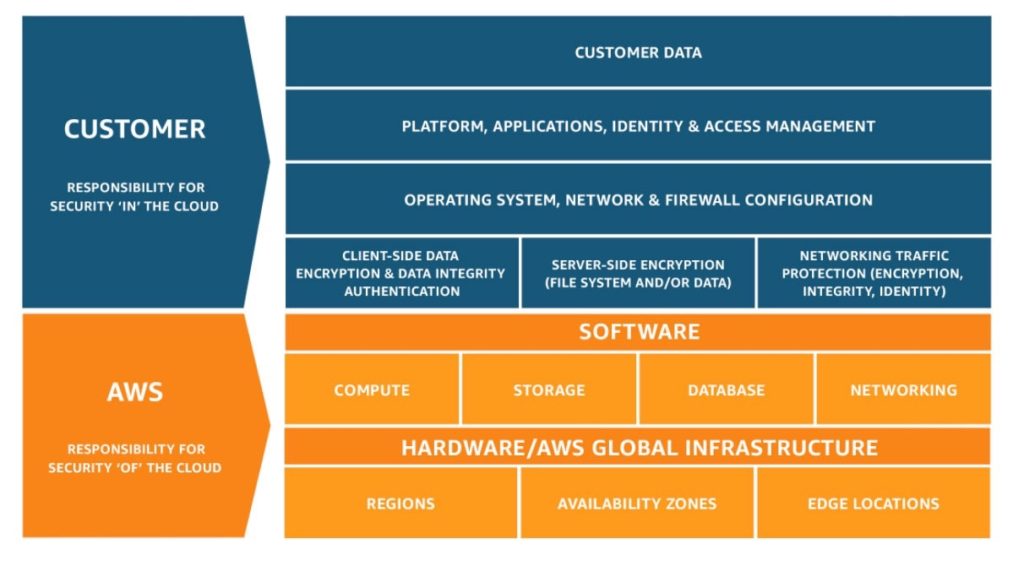
A AWS é responsável pela segurança da nuvem. O cliente é responsável pela segurança na nuvem. Essa divisão muda conforme os serviços utilizados e as configurações escolhidas.
Responsabilidades da AWS: segurança da nuvem
A AWS protege e administra a infraestrutura que sustenta seus serviços, incluindo:
- Instalações físicas dos data centers.
- Servidores, equipamentos de armazenamento e redes da infraestrutura.
- Camadas de software e virtualização sob sua administração.
- Componentes operacionais dos serviços que ela gerencia.
Por exemplo, ao utilizar uma instância EC2, você não precisa substituir um disco físico do servidor nem controlar a entrada de pessoas no data center. Essas tarefas pertencem à AWS.
Responsabilidades do cliente: segurança na nuvem
O cliente deve utilizar e configurar os serviços de acordo com suas necessidades de segurança. Entre suas responsabilidades estão:
- Dados: classificar as informações e definir como serão utilizadas e protegidas.
- Acessos: decidir quem pode acessar os recursos e quais ações pode realizar.
- Credenciais: proteger senhas e chaves de acesso.
- Configurações: definir permissões, regras de rede e outras opções dos serviços.
- Aplicações: proteger o código e os componentes sob sua administração.
- Requisitos da organização: avaliar se o ambiente atende às suas necessidades de segurança e conformidade.
Uma prática importante é conceder somente as permissões necessárias para cada tarefa. Também é necessário proteger os acessos com autenticação multifator, quando aplicável, e preferir credenciais temporárias nas situações compatíveis.
A divisão muda conforme o serviço
Quanto mais tarefas um serviço gerenciado assume, menos componentes o cliente precisa administrar diretamente. Isso não elimina a responsabilidade sobre os dados, os acessos e as configurações.
Amazon EC2
No Amazon EC2, a AWS administra a infraestrutura física e a camada de virtualização. O cliente administra o sistema operacional da instância, também chamado de sistema operacional convidado.
Isso inclui instalar atualizações e correções de segurança, manter os programas e configurar o acesso à instância. O cliente também define as permissões e as regras dos grupos de segurança, que controlam o tráfego permitido.
Amazon S3
No Amazon S3, o cliente não administra os servidores nem atualiza o sistema operacional do serviço.
Ele continua responsável por decidir quem pode acessar os dados, configurar as permissões dos buckets e escolher opções de proteção adequadas. Um bucket é um contêiner utilizado para armazenar objetos, como arquivos.
Por exemplo, a infraestrutura do S3 pode estar protegida, mas uma permissão inadequada ainda pode permitir acesso indesejado aos arquivos.
Amazon RDS
No Amazon RDS padrão, a AWS administra a infraestrutura, o sistema operacional e tarefas de manutenção do software de banco de dados.
O cliente continua responsável pelos dados, pelos usuários do banco, pelas permissões, pelo acesso de rede e pelas configurações disponíveis. Também precisa avaliar a compatibilidade da aplicação com as versões utilizadas.
O RDS Custom possui uma divisão diferente, com maior controle e responsabilidades para o cliente.
Funções do AWS Lambda
Nas funções do AWS Lambda, a AWS administra os servidores e a infraestrutura de execução. O cliente administra seu código, as bibliotecas incluídas, os dados e as permissões da função.
As atualizações do ambiente de execução dependem do modo configurado. Quando utiliza imagens de contêiner, o cliente precisa reconstruir e implantar a imagem atualizada, mesmo quando a AWS publica uma nova imagem-base.
Comparação de responsabilidades
| Serviço | Exemplos de tarefas da AWS | Exemplos de tarefas do cliente |
|---|---|---|
| Amazon EC2 | Proteger os equipamentos físicos e a camada de virtualização. | Atualizar o sistema operacional da instância e proteger os programas e acessos. |
| Amazon S3 | Administrar a infraestrutura e o software do serviço. | Proteger os dados e configurar permissões de acesso. |
| Amazon RDS padrão | Administrar a infraestrutura, o sistema operacional e tarefas de manutenção do banco. | Administrar dados, usuários, permissões e configurações do banco. |
| Funções Lambda | Administrar servidores e infraestrutura de execução. | Proteger código, bibliotecas, dados e permissões da função. |
Tipos de controles
Um controle é uma medida ou processo utilizado para atender a um objetivo de segurança ou conformidade. A AWS apresenta três grupos:
Controles herdados
São controles executados pela AWS dos quais o cliente se beneficia. Um exemplo é a proteção física e ambiental dos data centers.
Controles compartilhados
A AWS e o cliente executam controles semelhantes, cada um nos componentes sob sua responsabilidade:
- Correções de segurança: a AWS atualiza sua infraestrutura. O cliente atualiza os sistemas e programas que administra.
- Configuração: a AWS configura os componentes da infraestrutura. O cliente configura seus recursos e aplicações.
- Treinamento: a AWS treina seus funcionários. O cliente treina as pessoas da sua organização.
Compartilhado não significa que os dois executam a mesma tarefa no mesmo componente.
Controles específicos do cliente
São controles que dependem da aplicação e das decisões do cliente, como restringir quais sistemas podem se comunicar e quais pessoas podem acessar determinadas informações.
Conformidade também é compartilhada
As certificações e os relatórios da AWS ajudam a avaliar os controles do provedor. Eles não certificam automaticamente a aplicação do cliente.
A organização precisa avaliar os serviços utilizados, suas configurações e os requisitos aplicáveis ao próprio ambiente. Os documentos da AWS podem apoiar essa análise e a apresentação de evidências.
Referências
- Modelo de responsabilidade compartilhada
- Divisão de responsabilidades e tipos de controles
- Segurança no Amazon EC2
- Segurança no Amazon S3
- Responsabilidades no Amazon RDS
- Segurança no Amazon RDS
- Responsabilidades nas atualizações dos ambientes de execução do Lambda
- Boas práticas de acesso com IAM
- Avaliação e integração dos controles da AWS