Os serviços de gerenciamento da AWS ajudam a organizar contas, acompanhar configurações, padronizar a criação de recursos e automatizar tarefas de administração.
AWS Organizations
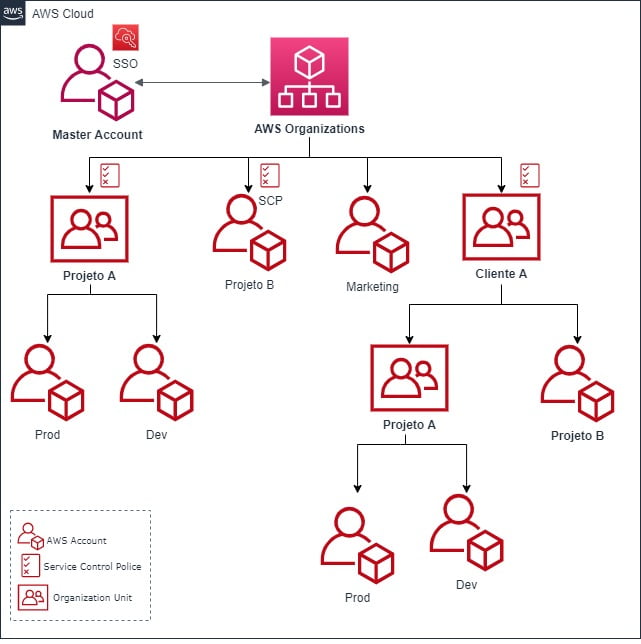
O AWS Organizations permite gerenciar várias contas AWS em uma única organização. É útil para separar ambientes, equipes ou projetos e aplicar regras de governança de forma centralizada.
Os principais elementos são:
- Conta de gerenciamento: administra a organização e é responsável pelo pagamento das contas participantes no faturamento consolidado.
- Contas-membro: contas AWS que fazem parte da organização.
- Unidades organizacionais (OUs): agrupam contas com necessidades semelhantes, como desenvolvimento e produção.
- Políticas da organização: estabelecem regras que podem ser aplicadas às contas e às OUs.
O Organizations também oferece faturamento consolidado. Os detalhes de cobrança e compartilhamento de benefícios estão no artigo de preço e faturamento.
Políticas de controle de serviço (SCPs)
As Service Control Policies (SCPs) definem limites para as permissões nas contas-membro. Por exemplo, uma SCP pode impedir o uso de determinados serviços ou restringir ações a regiões aprovadas.
SCPs não concedem permissões. O acesso ainda precisa ser autorizado por políticas do IAM ou por políticas de recursos. Mesmo que uma política IAM permita uma ação, uma restrição aplicável na SCP pode impedir sua execução.
As SCPs não restringem usuários e funções da conta de gerenciamento. Para utilizá-las, a organização deve estar no modo de todos os recursos, e não apenas no modo de faturamento consolidado.
AWS Control Tower
O AWS Control Tower facilita a criação e a governança de um ambiente com várias contas AWS, seguindo boas práticas de segurança e organização.
Ele estabelece uma landing zone, que é um ambiente inicial com estrutura de contas, registros de auditoria e controles de governança. O serviço integra recursos do AWS Organizations, AWS Service Catalog e AWS IAM Identity Center, entre outros.
O IAM Identity Center centraliza o acesso dos usuários da organização a contas e aplicações. Seu nome anterior era AWS Single Sign-On.
A Account Factory ajuda a criar novas contas com configurações padronizadas. O painel do Control Tower permite acompanhar contas, controles ativados e situações de não conformidade.
Controles de governança
Os controles, também chamados de guardrails, têm três tipos de comportamento:
- Preventivos: impedem ações que violariam as regras configuradas.
- Detectivos: identificam recursos que não estão de acordo com as regras e mostram a situação no painel.
- Proativos: verificam recursos antes de sua criação ou atualização pelo CloudFormation e impedem o provisionamento quando não atendem ao controle.
Por exemplo, um controle detectivo pode identificar buckets S3 com acesso público. A proteção depende do controle ativado, do seu comportamento e das contas e regiões abrangidas.
Organizations e Control Tower
| Serviço | Principal finalidade |
|---|---|
| AWS Organizations | Organizar contas, aplicar políticas e consolidar o faturamento. |
| AWS Control Tower | Configurar e governar um ambiente com várias contas, utilizando o Organizations e outros serviços. |
AWS Config
O AWS Config registra as configurações dos recursos suportados e permite consultar seu histórico e seus relacionamentos.
Ele ajuda a responder perguntas como: “Como este recurso estava configurado?” e “O que mudou na configuração?”
Suas principais funções incluem:
- Inventário de recursos: acompanhar os recursos selecionados para registro.
- Histórico de configuração: consultar mudanças ao longo do tempo.
- Avaliação de conformidade: verificar se as configurações atendem às regras definidas.
- Notificações: informar mudanças e resultados das avaliações.
Por exemplo, uma regra pode verificar se os volumes EBS estão criptografados e marcar como não conformes os que não atendem à condição.
Avaliar uma configuração não significa corrigi-la automaticamente. Para executar correções, é necessário configurar ações de remediação, que podem utilizar o Systems Manager Automation.
AWS Service Catalog
O AWS Service Catalog permite criar e administrar catálogos de produtos de TI aprovados pela organização. Um produto pode representar recursos como servidores, bancos de dados ou uma arquitetura completa de aplicação.
Os administradores organizam os produtos em portfólios, definem restrições e concedem acesso aos usuários. Os usuários podem então provisionar os produtos aprovados de forma padronizada.
Por exemplo, uma empresa pode disponibilizar um produto para criar um ambiente de desenvolvimento, permitindo apenas os tipos de instância e as configurações autorizadas.
AWS Systems Manager
O AWS Systems Manager centraliza tarefas de administração de máquinas, incluindo instâncias EC2, servidores locais e máquinas em outras nuvens.
As máquinas configuradas para esse gerenciamento são chamadas de nós gerenciados. Elas precisam do SSM Agent, das permissões e da comunicação necessárias com o serviço.
Principais ferramentas
| Ferramenta | O que faz | Exemplo |
|---|---|---|
| Automation | Executa sequências de tarefas de manutenção, implantação e correção em recursos AWS. | Automatizar uma tarefa de recuperação usando um procedimento definido. |
| Run Command | Executa comandos remotamente em um ou vários nós gerenciados. | Instalar um software em várias instâncias. |
| Inventory | Coleta informações sobre sistemas operacionais, aplicações e configurações dos nós. | Identificar quais máquinas têm determinada versão de um software. |
| Patch Manager | Verifica e aplica atualizações nos sistemas e aplicações suportados. | Aplicar atualizações de segurança nas instâncias. |
| Session Manager | Permite acessar nós gerenciados sem abrir portas de entrada ou manter um servidor de acesso intermediário. | Abrir uma sessão de terminal em uma instância EC2. |
| Parameter Store | Armazena valores de configuração de forma centralizada, com opção de criptografia. | Guardar o endereço de um serviço utilizado por uma aplicação. |
O Automation também pode operar sobre outros recursos AWS, como S3 e RDS, conforme as ações e permissões do procedimento. O Run Command e o Session Manager atuam sobre os nós gerenciados.
A comparação entre Parameter Store e Secrets Manager está no artigo de segurança.
AWS CloudFormation
O AWS CloudFormation permite criar e gerenciar infraestrutura como código, também chamada de Infrastructure as Code (IaC).
Você utiliza um template em JSON ou YAML para descrever os recursos e suas configurações. O CloudFormation provisiona esses recursos e gerencia as dependências entre eles.
Uma stack, ou pilha, é o conjunto de recursos criado e gerenciado a partir de um template. Por exemplo, uma stack pode incluir instâncias EC2, um balanceador de carga e um banco de dados RDS.
Como funciona
- Crie um template ou utilize um modelo existente.
- Forneça o template ao CloudFormation, por exemplo, enviando o arquivo ou informando sua localização no Amazon S3.
- Crie a stack. O CloudFormation provisiona os recursos descritos no template.
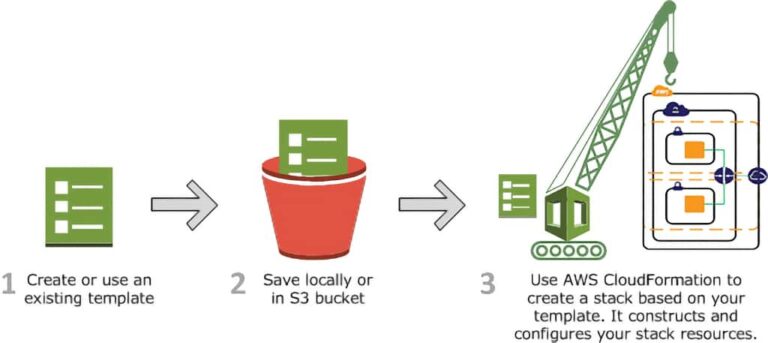
Reutilizar templates facilita a criação de ambientes consistentes e reduz tarefas manuais. As alterações também podem ser registradas em um sistema de controle de versões.
Referências
- AWS Organizations e conceitos da organização
- Políticas de controle de serviço (SCPs)
- AWS Control Tower e comportamento dos controles
- AWS IAM Identity Center
- AWS Config e remediação de recursos
- AWS Service Catalog
- AWS Systems Manager
- Automation, Run Command e Inventory
- Patch Manager, Session Manager e Parameter Store
- AWS CloudFormation e templates