A segurança na AWS envolve proteger dados, controlar acessos, identificar ameaças e manter os recursos configurados corretamente. A AWS oferece serviços para essas atividades, mas o cliente também tem responsabilidades sobre o ambiente que utiliza.
Modelo de responsabilidade compartilhada
A segurança e a conformidade são responsabilidades compartilhadas entre a AWS e o cliente.
- AWS: segurança da nuvem. Protege a infraestrutura que sustenta os serviços, incluindo instalações físicas, servidores, redes e camada de virtualização.
- Cliente: segurança na nuvem. Protege seus dados, gerencia permissões e configura os recursos que utiliza.
As responsabilidades do cliente mudam conforme o serviço. No Amazon EC2, ele administra o sistema operacional da instância, suas atualizações, os aplicativos instalados e as regras de acesso à rede.
No Amazon S3 e no Amazon DynamoDB, a AWS administra a infraestrutura e o sistema operacional do serviço. O cliente continua responsável pelos dados e pelas permissões de acesso, além das configurações de proteção disponíveis.
Proteção de contas e acessos
O IAM controla quem pode acessar os recursos da AWS e quais ações pode executar. A proteção dos acessos envolve conceder apenas as permissões necessárias, utilizar MFA e preferir credenciais temporárias.
O artigo de IAM explica usuários, funções, políticas, proteção do usuário raiz e IAM Identity Center.
Amazon Cognito
O Amazon Cognito oferece recursos de cadastro e login para usuários de aplicações web e móveis. Por exemplo, pode cuidar da autenticação dos clientes de uma loja virtual.
- User pools: autenticam usuários e emitem tokens para a aplicação. Permitem login direto ou por provedores de identidade compatíveis.
- Identity pools: fornecem credenciais AWS temporárias e com permissões limitadas, permitindo que a aplicação acesse recursos AWS em nome do usuário.
Os dois componentes podem ser usados separadamente ou em conjunto, conforme a necessidade da aplicação.
Conformidade e AWS Artifact
Conformidade significa atender aos requisitos aplicáveis à organização, como normas de segurança e obrigações de proteção de dados. A AWS mantém certificações e relatórios sobre seus controles, mas utilizar a AWS não torna a aplicação do cliente automaticamente conforme.
O AWS Artifact disponibiliza documentos de segurança e conformidade da AWS, como relatórios SOC e documentos relacionados a ISO e PCI DSS. Também permite consultar e gerenciar acordos disponíveis para a conta ou organização.
Esses documentos ajudam em auditorias e avaliações dos controles da AWS. O cliente deve avaliar seus próprios dados, acessos e processos.
Detecção de ameaças e vulnerabilidades
Amazon GuardDuty
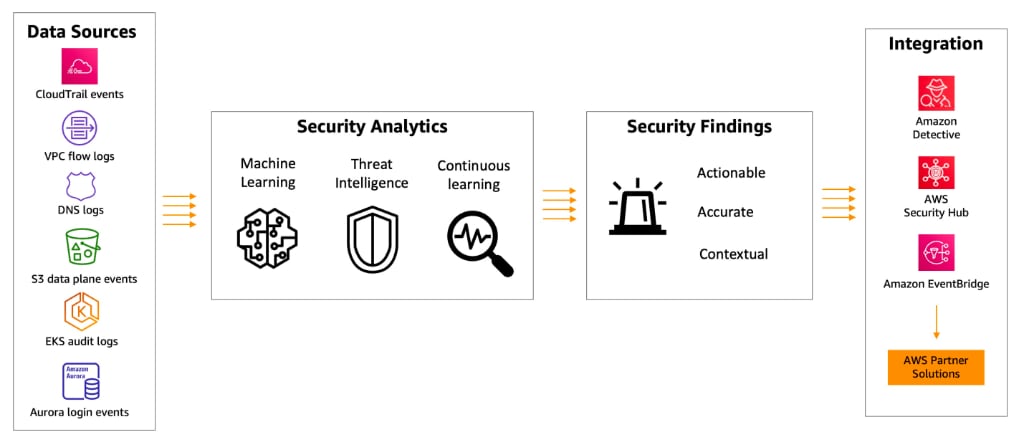
O Amazon GuardDuty identifica atividades potencialmente maliciosas no ambiente AWS. Ele utiliza inteligência de ameaças e aprendizado de máquina para reconhecer comportamentos suspeitos, como uso indevido de credenciais e comunicação com destinos maliciosos.
A detecção básica analisa fontes como eventos de gerenciamento do CloudTrail, dados de fluxo de rede e consultas DNS compatíveis. O GuardDuty obtém essas fontes diretamente, sem exigir que o cliente configure separadamente a coleta desses logs para o serviço.
Há proteções adicionais para diferentes recursos e cargas de trabalho, incluindo S3, EC2, contêineres e bancos de dados compatíveis. A cobertura depende dos planos de proteção habilitados.
As descobertas de segurança, chamadas findings, ajudam a investigar problemas. A detecção não significa que toda ameaça será bloqueada automaticamente; respostas podem ser configuradas com serviços integrados.
Amazon Inspector
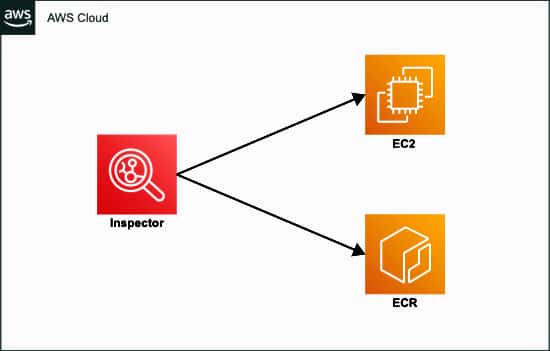
O Amazon Inspector procura vulnerabilidades em recursos compatíveis, como instâncias EC2, imagens de contêiner no Amazon ECR e funções Lambda. Ele também identifica problemas de exposição à rede em instâncias EC2.
Após a ativação dos tipos de análise, o serviço descobre recursos elegíveis e realiza verificações contínuas. Os resultados apresentam a gravidade do problema e informações que ajudam a priorizar sua correção.
No EC2, existem métodos de análise com agente e sem agente. Os requisitos variam conforme o método e o recurso, portanto não é correto afirmar que todo uso do Inspector exige instalar um agente.
O Inspector identifica vulnerabilidades; a aplicação das correções continua dependendo das ações e automações do cliente.
Amazon Macie
O Amazon Macie ajuda a descobrir dados sensíveis em objetos do Amazon S3, como informações pessoais, dados financeiros e credenciais. Ele utiliza identificadores prontos e critérios personalizados.
O Macie também avalia aspectos de segurança e acesso dos buckets, gerando descobertas para análise. Encontrar dados sensíveis não significa removê-los automaticamente.
AWS Security Hub e Security Hub CSPM
O AWS Security Hub reúne e relaciona sinais de segurança de serviços como GuardDuty, Inspector e Macie. Essa visão ajuda a identificar os riscos mais importantes e organizar a resposta.
O AWS Security Hub CSPM avalia a postura de segurança do ambiente, verificando configurações em relação a boas práticas e padrões. Também reúne descobertas de serviços integrados. CSPM significa gerenciamento da postura de segurança na nuvem.
| Serviço | Função principal |
|---|---|
| Amazon GuardDuty | Identificar ameaças e atividades suspeitas. |
| Amazon Inspector | Identificar vulnerabilidades e exposição à rede em recursos compatíveis. |
| Amazon Macie | Descobrir dados sensíveis e riscos relacionados aos dados no S3. |
| AWS Security Hub | Relacionar sinais de segurança e priorizar riscos. |
| AWS Security Hub CSPM | Verificar configurações de segurança e reunir descobertas. |
Proteção de aplicações e redes
AWS WAF
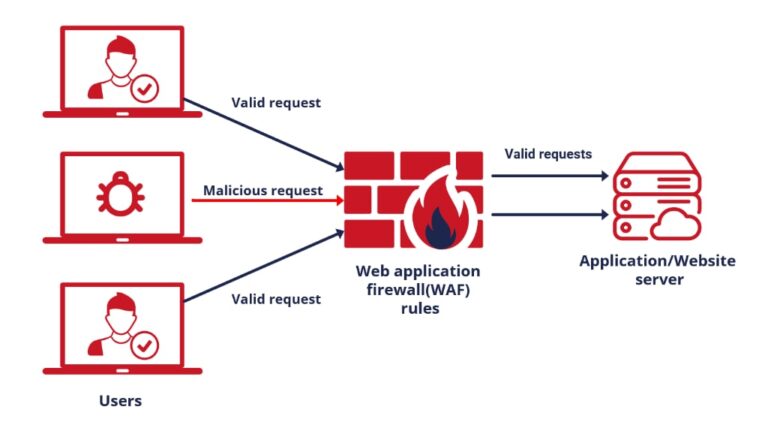
O AWS WAF é um firewall para aplicações web. Ele inspeciona requisições HTTP e HTTPS e aplica regras para permitir, bloquear ou monitorar o tráfego.
As regras podem avaliar características como endereço IP, cabeçalhos e conteúdo da requisição. Isso ajuda a proteger contra ataques como injeção de SQL e cross-site scripting (XSS), que tentam explorar a aplicação por meio de entradas maliciosas.
Uma web ACL reúne as regras de proteção. É possível criar regras próprias ou utilizar grupos de regras gerenciadas. O WAF pode proteger recursos compatíveis, como distribuições CloudFront, Application Load Balancers e APIs REST do API Gateway.
AWS Shield
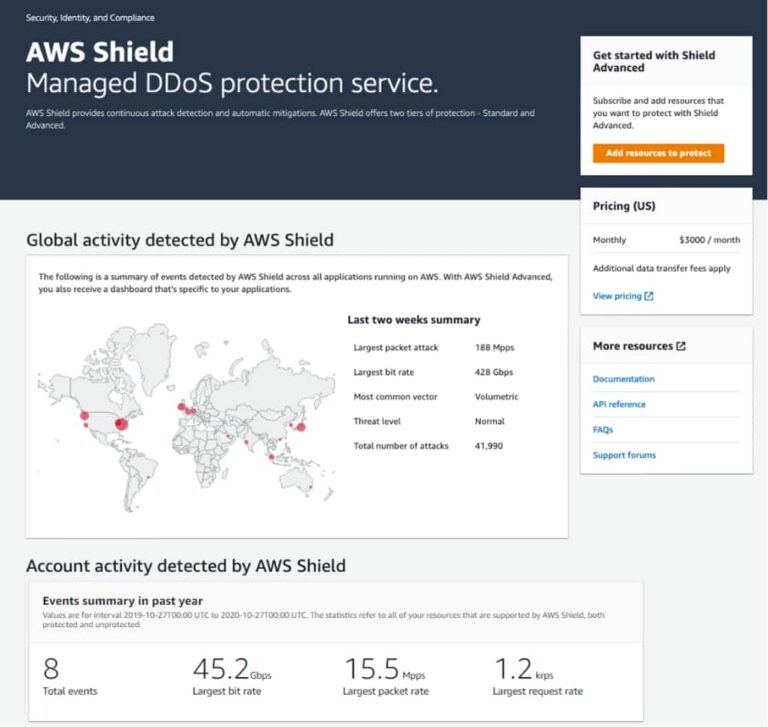
O AWS Shield ajuda a proteger contra ataques de negação de serviço distribuída, conhecidos como DDoS. Esses ataques tentam sobrecarregar um serviço com tráfego e impedir o acesso dos usuários legítimos.
- Shield Standard: oferece proteção automática contra ataques DDoS comuns, sem cobrança adicional.
- Shield Advanced: é uma assinatura paga que oferece proteções adicionais para recursos elegíveis. A proteção depende dos recursos incluídos e da configuração do ambiente.
O Shield atua na proteção contra DDoS, enquanto o WAF permite definir regras para as requisições web. Eles podem ser usados em conjunto.
AWS Firewall Manager
O AWS Firewall Manager centraliza a administração de políticas de proteção em várias contas e recursos de uma organização AWS. Pode gerenciar proteções de serviços como WAF, Shield Advanced e Network Firewall, ajudando a manter regras consistentes conforme novos recursos são criados.
Criptografia, certificados e segredos
A criptografia ajuda a proteger o conteúdo dos dados. Ela pode ser utilizada em dados armazenados, chamada criptografia em repouso, e durante sua transmissão, chamada criptografia em trânsito.
AWS Key Management Service (AWS KMS)
O AWS KMS permite criar e gerenciar chaves criptográficas e controlar seu uso. Ele se integra a diversos serviços AWS para proteger dados, como objetos do S3 e volumes do EBS.
Políticas e permissões determinam quem pode administrar ou utilizar uma chave. O KMS é indicado quando se busca gerenciamento de chaves integrado aos serviços AWS.
AWS CloudHSM
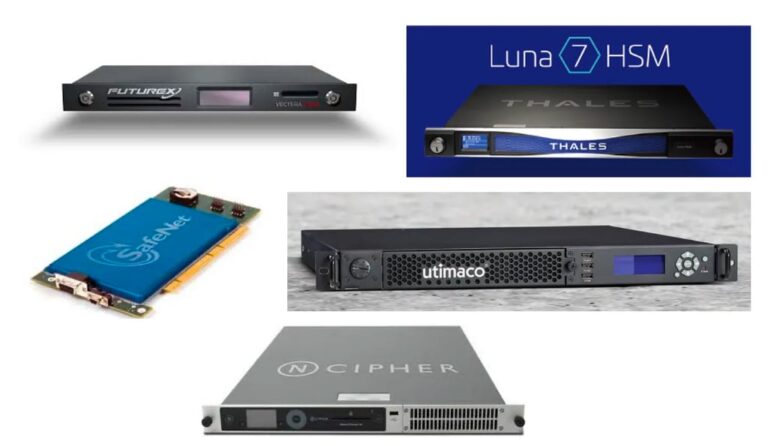
O AWS CloudHSM disponibiliza módulos de segurança de hardware, chamados HSMs, dedicados ao cliente. Esses dispositivos protegem chaves e executam operações criptográficas.
O cliente tem maior controle sobre usuários, chaves e operações do HSM, enquanto a AWS administra a infraestrutura do serviço. Esse controle também exige mais responsabilidade de administração do que o uso do KMS.
AWS Certificate Manager (ACM)
O AWS Certificate Manager gerencia certificados SSL/TLS, usados para proteger conexões, como o acesso HTTPS a um site. Os certificados podem ser utilizados em serviços integrados, como CloudFront e Elastic Load Balancing.
O ACM oferece renovação gerenciada para certificados emitidos por ele que atendam aos requisitos do serviço. Certificados importados não são renovados automaticamente pelo ACM.
AWS Secrets Manager
O AWS Secrets Manager armazena e gerencia segredos, como senhas de banco de dados, tokens e chaves de API. A aplicação pode recuperar esses valores quando precisar, evitando mantê-los diretamente no código.
É possível configurar a rotação automática dos segredos, conforme as integrações e os requisitos de cada caso. O controle de acesso determina quem pode recuperar ou alterar os valores.
AWS Systems Manager Parameter Store
O Parameter Store centraliza configurações de aplicações, como nomes de ambientes, URLs e identificadores de recursos. Ele permite organizar parâmetros e manter versões dos valores.
Parâmetros String e StringList armazenam texto sem criptografia do valor pelo KMS. O tipo SecureString utiliza o KMS para criptografar o valor. Para senhas, tokens e outros segredos, especialmente quando há necessidade de rotação, a AWS recomenda o Secrets Manager.
| Serviço | O que gerencia |
|---|---|
| AWS KMS | Chaves criptográficas integradas aos serviços AWS. |
| AWS CloudHSM | HSMs dedicados, com maior controle sobre chaves e operações criptográficas. |
| ACM | Certificados SSL/TLS para proteger conexões. |
| Secrets Manager | Segredos de aplicações e sua rotação, quando configurada. |
| Parameter Store | Parâmetros de configuração, com criptografia opcional pelo tipo SecureString. |
AWS Trusted Advisor
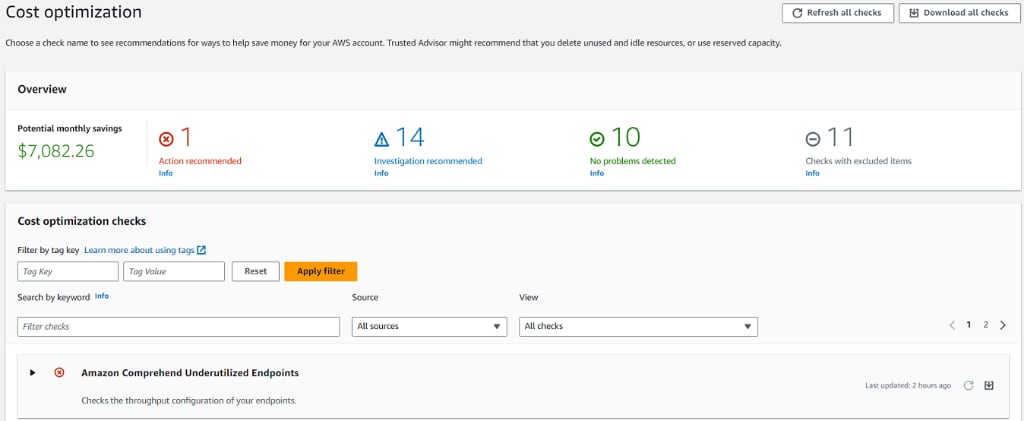
O AWS Trusted Advisor analisa o ambiente AWS e apresenta recomendações baseadas em boas práticas. Suas verificações abrangem seis categorias: otimização de custos, desempenho, segurança, tolerância a falhas, limites de serviço e excelência operacional.
Na área de segurança, pode ajudar a identificar configurações como snapshots públicos, permissões de buckets e portas de rede abertas sem restrições. As verificações e funcionalidades disponíveis dependem do plano de suporte.
Testes de penetração
Testes de penetração, ou pentests, procuram falhas de segurança simulando tentativas de exploração. A AWS permite testes nos recursos do cliente em serviços elegíveis, desde que sejam respeitadas as regras da sua política.
Essa permissão não autoriza testar a infraestrutura da AWS ou os próprios serviços AWS. Algumas atividades exigem aprovação prévia, e simulações de DDoS seguem uma política específica. Consulte a política oficial de testes de penetração antes de planejar um teste.
Referências
- Modelo de responsabilidade compartilhada
- Segurança e conformidade
- Boas práticas de segurança no IAM
- Amazon Cognito
- AWS Artifact
- Amazon GuardDuty
- Amazon Inspector
- Análise de instâncias EC2 com o Inspector
- Amazon Macie
- AWS Security Hub
- AWS Security Hub CSPM
- AWS WAF
- AWS Shield
- AWS Shield Advanced
- AWS Network Firewall
- AWS Firewall Manager
- AWS KMS
- AWS CloudHSM
- AWS Certificate Manager
- Renovação gerenciada de certificados
- AWS Secrets Manager
- Parameter Store
- AWS Trusted Advisor
- Categorias de verificações do Trusted Advisor